


欧州連合(EU)が2018年に施行した一般データ保護規則(GDPR)は、データ管理とセキュリティに大きな制約を課しました。しかし、企業のデータストレージインフラや管理にも大きな影響を及ぼしています。この規則の99条は、データに関する権利と期待される保護を定め、違反に対する責任と罰則を規定しています。GDPRの施行から5年が経過した現在も、組織はその遵守に苦慮しています。本ガイドでは、GDPRがビジネスの世界、特に企業のストレージチームに与える影響に焦点を当てます。
GDPRは欧州以外の企業にも適用されるのか
GDPRは、拠点を置く国にかかわらず、欧州のユーザーのデータを収集するすべての企業に適用されます。EU域外に拠点を置いていても、GDPRの要件が免除されるわけではありません。同様に、欧州の顧客に製品を販売・発送する企業や、EU居住者にオンラインサービス、クラウドアプリケーション、その他のインターネットベースの製品を提供する企業にもGDPRは適用されます。
EUのユーザーの個人を特定できる情報(PII)を不適切に管理すると、GDPRの下で深刻な結果を招く可能性があります。コンプライアンス違反に対する罰金は、企業の全世界年間売上高の4%に達することがあります。事業に占める欧州の割合にかかわらず、GDPR基準を遵守しなければ企業の財務に大きな影響が及びます。
データ管理と保護を再定義する
GDPRへの準拠は、組織のデータ管理プロセスに測定可能な影響を及ぼす可能性があります。これには、収集したユーザーデータをどこに保存するかも含まれます。企業は、EUユーザーの個人を特定できる情報がストレージ環境内を移動する過程で、分類、保護、追跡できるよう備える必要があります。
GDPRの厳格な規定は、データの保護責任を組織と、その管理者および処理者に負わせています。つまりGDPRが守ろうとしているのは企業ではなく、ユーザー、すなわちデータ主体の利益です。企業には、情報を収集される個人であるデータ主体も保護することが求められます。
次のストレージコンプライアンス規制における7つの必須要素を読んでください
GDPRの主なポイント
以下は、GDPRがデータ主体の権利をどのように保護しているかを示す、代表的な例です。
- 第15条。データ主体は、組織が収集・保持している自分に関するデータのコピーを請求できます。
- 第17条。「消去する権利」または「忘れられる権利」により、データ主体から求められた場合、組織はそのデータ主体のデータをシステムから削除しなければなりません。
- 第16条。「訂正する権利」により、データ主体に関する不正確なデータは、請求に応じて変更することが義務付けられています。
GDPRは、データ管理者(データを管理し、組織のデータ保護を実施する個人または組織)にも制約を課しています。特に影響の大きい2つの例を以下に示します。
- 第24条。管理者は、組織によるデータ処理が規則に準拠していることを証明できなければなりません。
- 第26条。共同管理者の場合、適切な責任分担を決定しなければならず、データ主体から両者が措置の対象となる可能性があります。
ストレージチームにとってのGDPRの捉え方
このように膨大な規制に取り組むストレージチームは、まず基本から始めるべきです。自社にはデータ管理者が必要になります。この役割はストレージチームのメンバーではない可能性があり、実際、多くの場合はそうではありません。最高コンプライアンス責任者などの役職が規制対応を主導することになるでしょう。ただし、ストレージチームが代表者を出し、管理者と効果的にコミュニケーションを取れるようにしてください。
データ保護と顧客体験に強い関心を持つ人材を採用するのもよい考えです。最高責任者である必要はありませんが、組織のデータプライバシーと保護への取り組みに関与する人物であるべきです。データ主体の権利を重視したり、データ保護に情熱を持ったりする人がいなければ、ビジネスがコンプライアンスの維持や罰金の回避に奔走することになるのは時間の問題です。
ストレージ管理者向けGDPRコンプライアンスの専門家による7つのヒント
ストレージチームにとって、コンプライアンスへの最善のアプローチは率先垂範です。データを重視するチームが個人情報の保護を大切にすれば、GDPRへの対応でも自然に先頭に立てるでしょう。ストレージチームが検討し、実践すべき原則を他にもいくつか紹介します。
1. ストレージの場所を慎重に選ぶ
個人情報の保存について、チームが戦略的かつ現実的に判断するようにしてください。例えば、バックアップ専門会社Cloudberryによると、古いデータをテープに移すのは費用対効果に優れていますが、ユーザーデータの検索、復旧、削除が難しくなる可能性もあります。GDPRの対象となる組織は、代わりにAmazon GlacierやMicrosoft Azure Archive Storageなどのサービスを利用して、アーカイブデータをクラウドへ移すことを検討すべきです。
2. ストレージチームに常に情報を共有する
ストレージチームは、データ保護について受け身であってはいけません。経営幹部やデータ管理者とともに、取り組みを主導すべきです。ただし、その方法を理解できるよう、明確な指針を示す必要があります。
New Jersey Institute of TechnologyのBig Data Analytics Lab所長であるSenjuti Basu Roy氏は、従業員への情報共有の重要性を強調しています。従業員は、会社が自分たちに何を期待しているのかを推測する必要があってはなりません。これは、データ保護やプライバシーのような取り組みでは特に重要です。明確に定義された研修と定期的な人材育成により、ストレージチームは顧客情報を保護するための明確な指針を得られます。
3. 厳格なデータ保持ポリシーを策定する
医療や金融サービス分野のように、特定の業界や規制によって義務付けられている場合を除き、不要なデータは削除すべきです。組織内の関係する管理者や処理者と協力してデータのライフサイクルを追跡し、「念のため」と必要以上に長くデータを保持しないようにしてください。
4. 分散ストレージ環境を自動化する
ハイブリッドクラウド環境は、IT能力を手頃なコストで拡張したい企業にとって大きなメリットですが、規制コンプライアンスへの対応を複雑にする可能性もあります。どれほど注意深いIT専門家でも、ユーザーデータが存在する膨大な数のシステムやサービスをすべて把握することは期待できません。それでも、データが別の場所に保存されていたとしても、潜在的な侵害を特定する責任は残ります。
分散ストレージ環境は複雑すぎるため、企業のストレージチームが手作業でコンプライアンスを管理するのは困難です。適切に設計された自動化システムは、潜在的な侵害をより効率的に特定するのに役立ちます。
5. 侵害が起きる前に可視性を確保する
GDPRのデータ侵害通知要件は厳格です。コンプライアンス担当者、データセキュリティチーム、ストレージ専門家は、組織のストレージシステムにどのようなPIIが保管されているのかを把握する必要があります。
データがどこに保存され、誰のものなのかをストレージチームが把握していることを確認してください。潜在的な侵害が発生した場合、データが侵害されたと確定していなくても、ユーザーへの通知が必要になることがあります。そのような通知には、誰のデータがどこに保存されているかを把握していることが必要です。
6. カウントダウンに打ち勝つ
侵害の疑いが生じた後、さまざまなデータリポジトリを横断して迅速に検索できない組織は、深刻な問題に直面することになります。ここでも、データの場所を把握することが重要です。GDPRでは、侵害が発生してから72時間以内にユーザーへ通知することが求められます。
組織は、どのデータが侵害されたのかを特定するため、クラウドベースのアプリケーション、サーバー、パソコンなどを含むデータストレージシステムを検索できるよう備えなければなりません。明確なメタデータと整理されたストレージ方法は、ストレージチームが妥当な時間内にデータを追跡するのに役立ちますが、そのためには十分な事前準備が必要です。
ビジネスのデータを正確かつ利用可能な状態に保つため、データガバナンスのベストプラクティスについて詳しく読んでください
7. 今投資するか、後で支払うか
避けては通れません。GDPRへの準拠を可能にする新しいストレージ技術やデータ管理技術に投資するにつれ、コストは積み上がります。IT予算を最大限に活用しようとして、今すぐ手を抜く誘惑に負けてはいけません。
クラウドベースのビデオ会議プロバイダーBlueJeansで製品・グロースマーケティング担当VPを務めるZachary Bosin氏は、歴史的に見ると、規制に完全準拠するよりも、摘発された場合に罰金を払うほうが安上がりだと考える組織もあったと述べています。しかし、GDPRの罰金は企業が無視できるほど小さくありません。
コストとコンプライアンスのバランス
ユーザーを保護しながら、堅牢なストレージインフラを維持する費用対効果の高い方法は確かにあります。ストレージチームと組織全体が、調査を行い、ビジネスとユーザーの双方に利益をもたらすシステムを構築するために追加の努力を惜しまないことが必要です。
しかし、どちらか一方を選ばなければならないなら、ユーザーを選んでください。短期的には費用がかかるかもしれませんが、長期的にはコストの節約になります。それこそがGDPR法の目的でもあります。
GDPRの目的は個人に奉仕することです。個人のデータを保護するために設計されています。巨大企業を含め、多くの企業が最低限の対応で済ませようとして失敗してきました。率直に言えば、GDPRは特定の要件を満たすことだけが目的ではありません。要件は、チームが顧客のデータを保護するための設計図にすぎないのです。
データ保護規制は、企業が顧客と人を第一に考えるアプローチを優先するのに役立ちます。しかし、金銭や規則の回避に重点を置いたアプローチでは、いずれ要件を満たせなくなり、多額の罰金を科されるリスクがあります。すでに複数の大手テクノロジー企業が摘発され、MetaやAmazonを含む企業がGDPRの制限に違反したとして罰金を科されています。
GDPRコンプライアンスチェックリスト
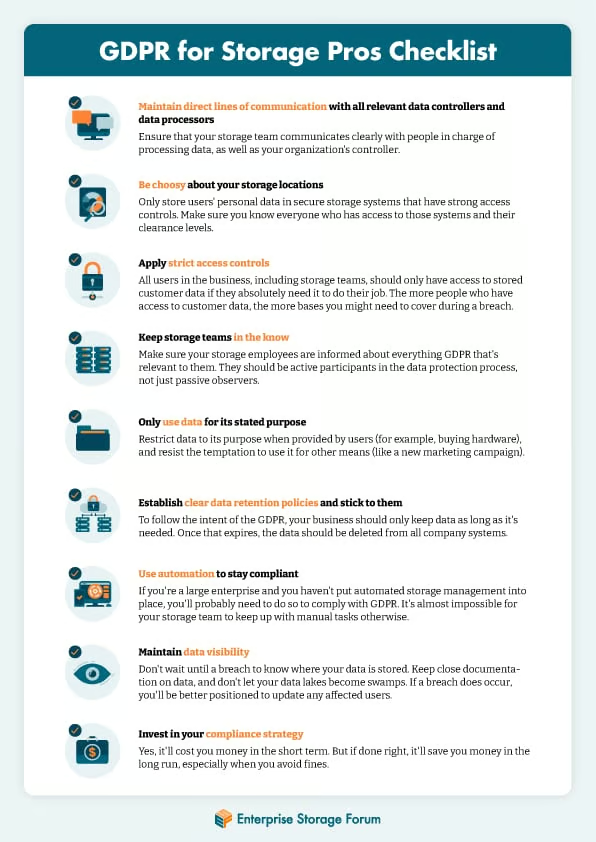
このダウンロード可能なチェックリストでは、GDPRへの準拠に取り組む際にストレージチームが実施すべき手順を取り上げています。
結論:GDPRはデータ保護のリトマス試験紙
GDPRによって、多くの企業はデータ管理の実務を厳しく見直すことを余儀なくされました。組織全体がユーザーデータの保護を強く重視しなければ、企業は規制要件をいつまでも満たし続けることはできません。GDPRは、企業が個人データをどう捉えているかを分析するリトマス試験紙だと考えることもできます。個人データを尊重し、必要最小限だけを利用するのか、それとも可能な限り長く悪用できるものと考えるのか、ということです。
ストレージチームが社内の経営幹部と協力してGDPR戦略を策定しているなら、まずはデータ保護とプライバシー全般に対する、全社的なアプローチについて話し合ってください。これにより、GDPR戦略だけでなく、その他の規制コンプライアンスやユーザーデータ全般の取り扱い方も決まります。
次に、当社のエンタープライズストレージコンプライアンスガイドを読んでください