


ファイアウォールはネットワークに不可欠な構成要素であり、その設置場所は重要です。一般的に、ファイアウォールはインターネットサービスプロバイダー(ISP)とローカルエリアネットワーク(LAN)デバイスの間に設置されます。トラフィックがファイアウォールを通過する際、ファイアウォールはあらかじめ定められたルールに基づいてトラフィックを監視し、ネットワークへのアクセスを制御します。ファイアウォールの機能により、企業ネットワークはハッカーによるデータの窃取を防ぎ、マルウェアやサービス拒否(DoS)攻撃の拡散も阻止できます。
代表的なファイアウォールの設置場所と、最適な場所を選ぶことの重要性について、以下で詳しく説明します。
代表的なファイアウォールの設置場所
従来、ファイアウォールはネットワーク接続にインラインで配置され、送受信トラフィックを監視します。あらかじめ定められたルールに基づいて異なるネットワークを分離し、ネットワーク間のアクセスを制御します。ファイアウォールは組織のネットワーク内にある複数のネットワークセグメントで機能します。境界防御として、ファイアウォールはセキュリティレベルの異なるネットワーク間に配置され、通常は外部ネットワークと内部ネットワーク、外部ネットワークと非武装地帯(DMZ)ネットワーク、あるいは内部ネットワーク間のトラフィックを制御します。
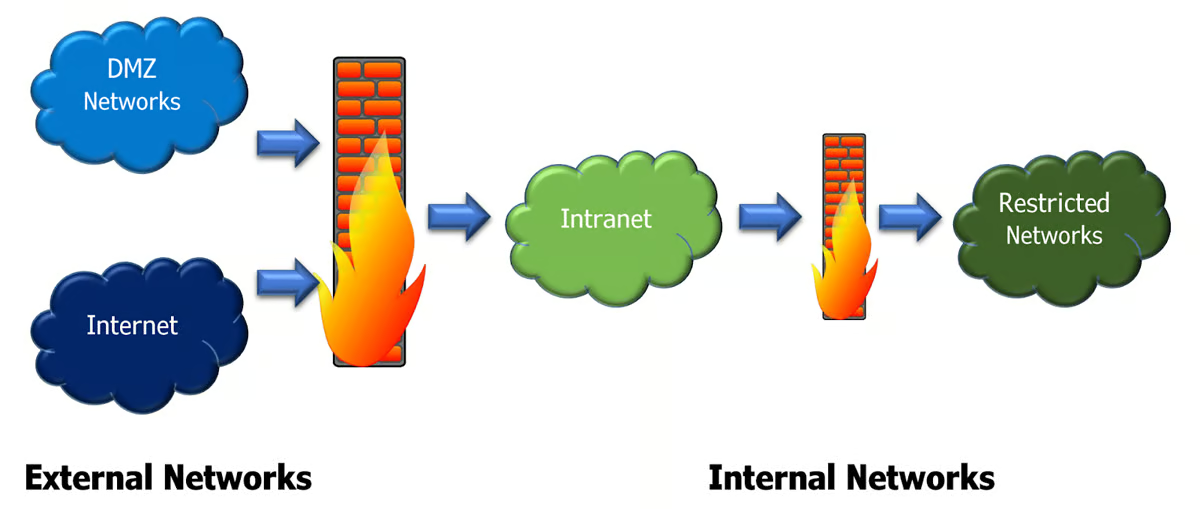
組織のネットワーク環境とセキュリティ要件によっては、1台のファイアウォールで、すべてのポリシー適用ポイントを同時にカバーできます。物理インターフェース(レイヤー2)と物理インターフェース(レイヤー3)の両方に対して、多層構成で複数のファイアウォールを使用することも可能です。最も基本的な構成では、ワイドエリアネットワーク(WAN)をルーターに接続し、その後段でファイアウォールが各トラフィックをフィルタリングしてネットワークに振り分けます。
大企業から個人利用まで、代表的なファイアウォールの設置場所を以下に示します。
エンタープライズネットワーク
エンタープライズ向けのファイアウォール構成は、コンシューマー向けファイアウォールに比べてやや複雑です。ファイアウォールはネットワーク内の専用マシン上で稼働し、企業向けファイアウォールをネットワークトポロジーのどこに配置するかがより重要になります。ファイアウォールはWAN、DMZ、社内ネットワークに接続する必要があります。セキュリティをさらに高めるため、2台のファイアウォールを使用する構成もあります。この場合、1台目のファイアウォールはWANに接続する最も外側のデバイスの後段に配置され、トラフィックをDMZネットワークへ転送します。続いて2台目のファイアウォールが、DMZを通過して内部ネットワークに入る内部トラフィックを受け取ります。大規模な企業では、ネットワーク内に複数のファイアウォールを導入し、アクセスレベルの異なるさまざまな「ゾーン」を作成します。
ルーティングネットワーク
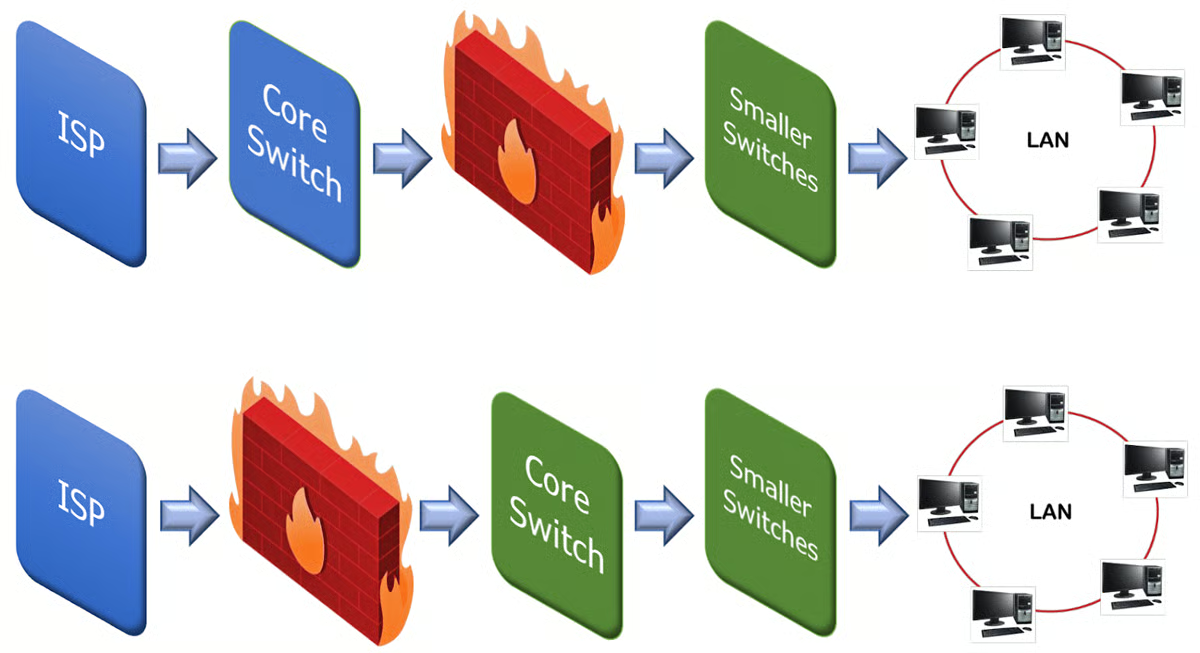
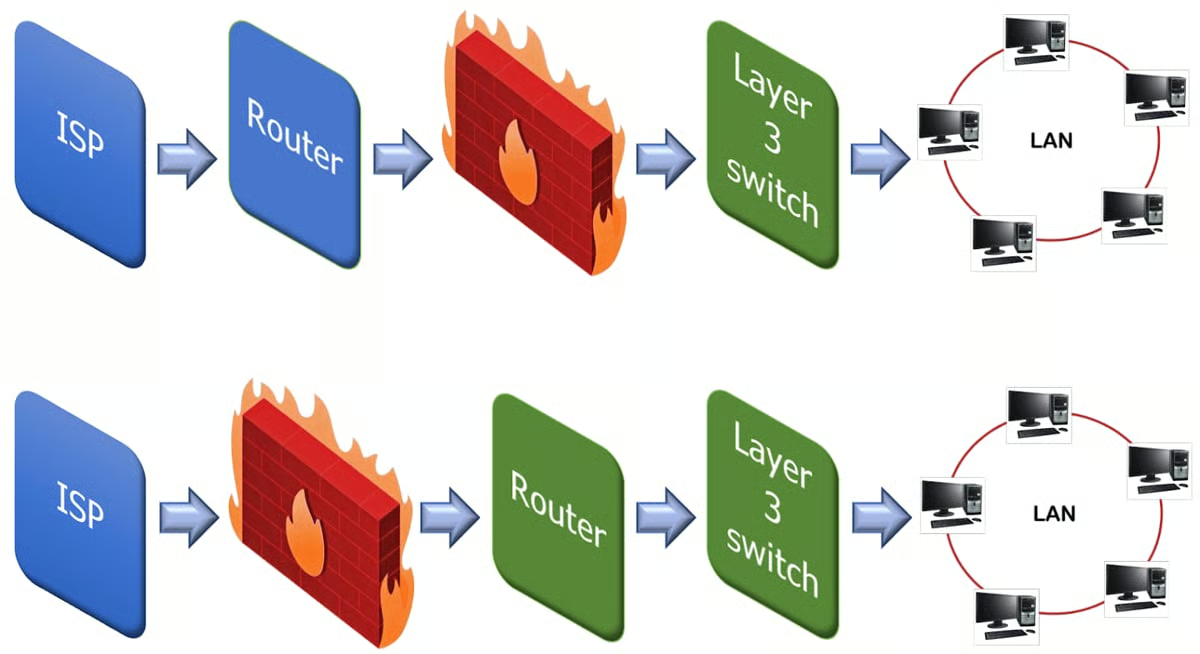
ファイアウォールは、トラフィックがルーターに入る直前のネットワーク上の場所、いわゆるイングレスポイントに配置されます。ファイアウォールがルーターと同居する場合もありますが、マルチパスノードでは、ファイアウォールデバイスが複数の各エグレスパスをたどる必要があるため、ルーターの後段に配置することはまれです。ほとんどのハードウェアファイアウォールには、ルーター機能が搭載されています。スイッチドネットワークでは、スイッチングされたセグメントを保護するため、ファイアウォールがスイッチの一部として組み込まれることもよくあります。ルーターに搭載されたファイアウォール機能は、トラフィックをファイアウォールへ送る前に、追加のセキュリティ処理を実行できます。企業は、ファイアウォール機能を備えたルーター(ファイアウォール対応ルーター)を導入することも、ネットワークに接続するファイアウォールデバイス(ファイアウォールアプライアンス)を導入することもできます。
並列配置
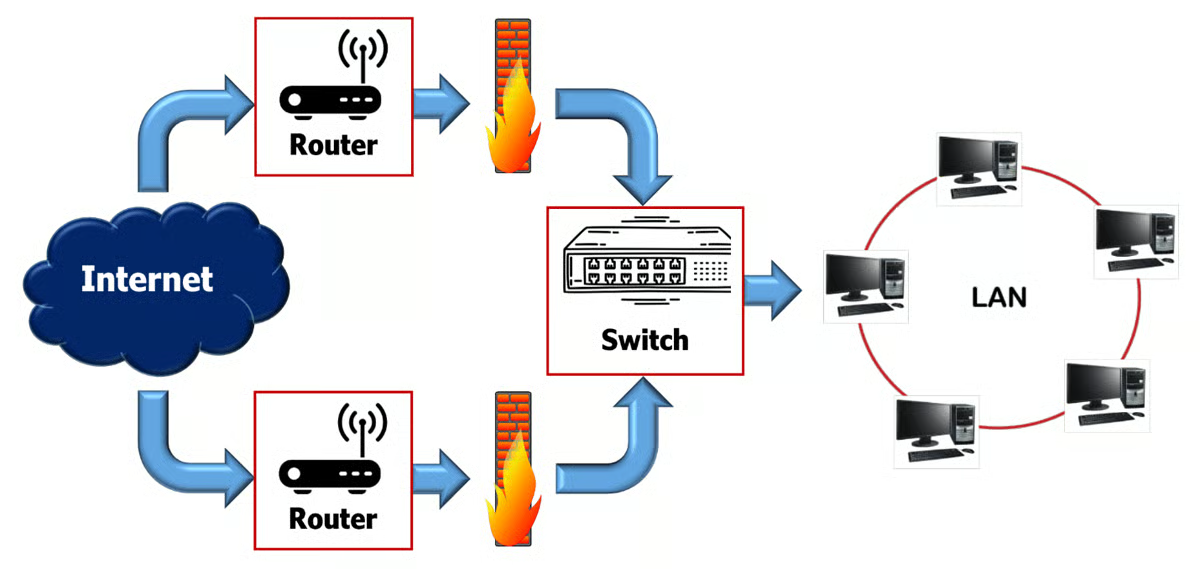
ファイアウォールを並列配置すると、大規模ネットワークのパフォーマンスを大幅に向上できます。企業が自社ネットワーク上でWebサイトをホスティングしている場合、ファイアウォールによってWebサイトのサーバーとの間の外部トラフィックを許可しつつ、セキュリティルールに基づいて内部コンピューターを経由する不正な送受信トラフィックを遮断できます。並列ファイアウォールを使用するシステムは、ロードバランサーとファイアウォールアレイで構成される場合があります。アレイ内の各ファイアウォールは同一です。データパケットが到着すると、アレイ内のいずれかのファイアウォールに送られ、ロードバランサーが短いパケットキューを維持します。
ファイアウォールの配置場所を選ぶ重要性
ファイアウォールを適切な場所に配置し、正しく構成することは、そのパフォーマンス、リソース利用効率、脅威の防止に直結します。
パフォーマンスの向上
システムのサイバーセキュリティを完全に確保するには、送受信トラフィックに対するファイアウォールのパフォーマンスを最大化することが重要です。ファイアウォールのパフォーマンスは、配置場所に左右されます。設定を調整し、DoS攻撃の影響を軽減することで、ファイアウォールは大規模なサイバー攻撃の最中でもセキュリティを維持し、事業継続を支援できます。企業は、DMZ、つまり社内ネットワーク内に適切な設定で構成したゾーンを作成できます。DMZには、メール、FTP、VoIPサーバーなどの外部公開サービスや、企業のWebサイトを配置できます。ファイアウォールを適切に構成すれば、トラフィックの傾向やパターンを監視して完全な保護を実現できます。
リソースの適切な利用
ネットワークレベルのゲートウェイでは、ファイアウォールが各ネットワークパケットのヘッダーを調べ、パケットの送信元と宛先を判断します。高いパフォーマンスを発揮しながら、消費するリソースは少なくて済みます。アプリケーションレベルのゲートウェイでは、より複雑なファイアウォールがヘッダーを含むパケットの内容を解析し、プロトコルを分析してパケットを効果的にフィルタリングし、リソースへのアクセスを制御します。ステートフルインスペクション型ファイアウォールは、ネットワークの複数のレベルでトラフィックを解析でき、より広範な脅威を防止できますが、その分リソース消費も大きくなります。ファイアウォールは適切な場所に配置する必要があります。そうしなければ、一部のリソースが無駄になったり、DoS攻撃によってシステムが過負荷になったりする可能性があります。
DoS攻撃の防止
一般に、ファイアウォールは1秒当たりの膨大な接続数(CPS)に対応できるよう設計されているわけではなく、ゾーン、IP、プロトコル、アプリケーションに基づいて、個々のフローを処理します。そのため、DoS攻撃によってカウンターがあふれるのを避けるうえで、ファイアウォールの配置は重要な役割を果たします。DoS攻撃から最善の保護を得るには、ファイアウォールをリソースのできるだけ近くに配置し、ファイアウォールが処理するセッション数を減らします。専用デバイスの前段にはファイアウォールを配置せず、トラフィック量の多いデバイスを防御の最前線に置いて、DoS攻撃によるフラッドを軽減してください。
まとめ:ネットワーク内のファイアウォールの設置場所
ファイアウォールはネットワークセキュリティに不可欠であり、データやリソースへの有害なアクセスを防ぐのに役立ちます。ネットワーク内の適切な場所にファイアウォールを配置することで、システムのリソースを安全かつ効率的に利用できます。
多くのサイバーセキュリティベンダーが、最先端のテクノロジーと豊富な機能を備えたさまざまな種類のファイアウォールを提供しています。こうしたファイアウォールは、容易な配置とセットアップで、より高度な保護を実現します。ファイアウォールは種類によって用途が異なるため、非常に効率よく動作できるよう、システム要件に応じて配置することが重要です。ファイアウォールを適切に構成・配置したシステムは、ネットワークトラフィックをより適切に制御し、今日の高度なセキュリティ脅威から企業データを完全に保護します。
ファイアウォールについて詳しくはこのガイド。