


Firewalls sind ein unverzichtbarer Bestandteil von Netzwerken, und ihre Platzierung ist entscheidend. Logischerweise wird eine Firewall zwischen dem Internetdienstanbieter (ISP) und den Geräten im lokalen Netzwerk (LAN) platziert. Während der Datenverkehr die Firewall passiert, überwacht diese ihn anhand einer Reihe vorab festgelegter Regeln und kontrolliert den Zugriff auf das Netzwerk. Die Funktionen einer Firewall helfen Unternehmensnetzwerken dabei, Hacker am Diebstahl von Daten zu hindern und die Verbreitung von Malware sowie Denial-of-Service-(DoS)-Angriffe zu stoppen.
Im Folgenden erfahren Sie alles über gängige Firewall-Platzierungen und darüber, wie wichtig es ist, den besten Standort für eine Firewall auszuwählen.
Gängige Firewall-Platzierungen
Traditionell werden Firewalls inline in eine Netzwerkverbindung eingefügt und überwachen ein- und ausgehenden Datenverkehr. Sie helfen dabei, die verschiedenen Netzwerke anhand einer Reihe vordefinierter Regeln voneinander zu trennen, die die Zugriffskontrolle zwischen den Netzwerken gewährleisten. Firewalls kommen in mehreren Netzwerksegmenten von Unternehmensnetzwerken zum Einsatz. Als Perimeterschutz wird eine Firewall zwischen Netzwerken mit unterschiedlichen Sicherheitsstufen positioniert und kontrolliert in der Regel den Datenverkehr zwischen externen und internen Netzwerken, zwischen externen Netzwerken und Netzwerken in der demilitarisierten Zone (DMZ) oder sogar zwischen internen Netzwerken.
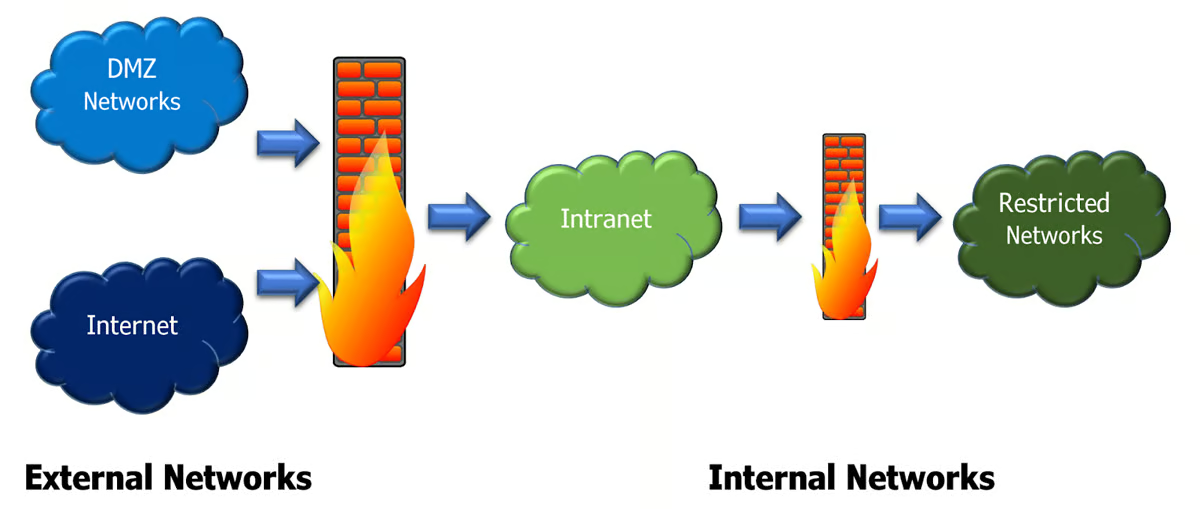
Abhängig von der Netzwerkumgebung und den Sicherheitsanforderungen des Unternehmens kann eine einzelne Firewall alle Kontrollpunkte gleichzeitig abdecken. Mehrere Firewalls können in einer mehrschichtigen Bereitstellung sowohl für physische Schnittstellen (Layer 2) als auch für physische Schnittstellen (Layer 3) eingesetzt werden. Die grundlegendste Konfiguration besteht aus einem Wide Area Network (WAN), das mit einem Router verbunden ist; anschließend filtert eine Firewall den gesamten Datenverkehr und verteilt ihn im Netzwerk.
Im Folgenden werden einige Firewall-Platzierungen für große Unternehmen bis hin zur privaten Nutzung vorgestellt.
Unternehmensnetzwerke
Firewall-Konfigurationen in Unternehmen sind etwas komplexer als Firewalls für Privatanwender. Die Firewalls laufen auf einem dedizierten Rechner im Netzwerk, und die Platzierung einer Unternehmensfirewall innerhalb der Netzwerktopologie ist wichtiger. Die Firewall sollte mit dem WAN, der DMZ und dem Unternehmensnetzwerk verbunden sein. Für mehr Sicherheit kann eine Konfiguration mit zwei Firewalls verwendet werden. Dabei wird die erste Firewall hinter dem äußersten Gerät platziert, das eine Verbindung zum WAN herstellt und den Datenverkehr an das DMZ-Netzwerk weiterleitet. Anschließend empfängt eine zweite Firewall den internen Datenverkehr, der die DMZ in Richtung des internen Netzwerks passiert. Größere Unternehmen implementieren mehrere Firewalls in ihrem Netzwerk und können so verschiedene „Zonen“ mit unterschiedlichen Zugriffsstufen einrichten.
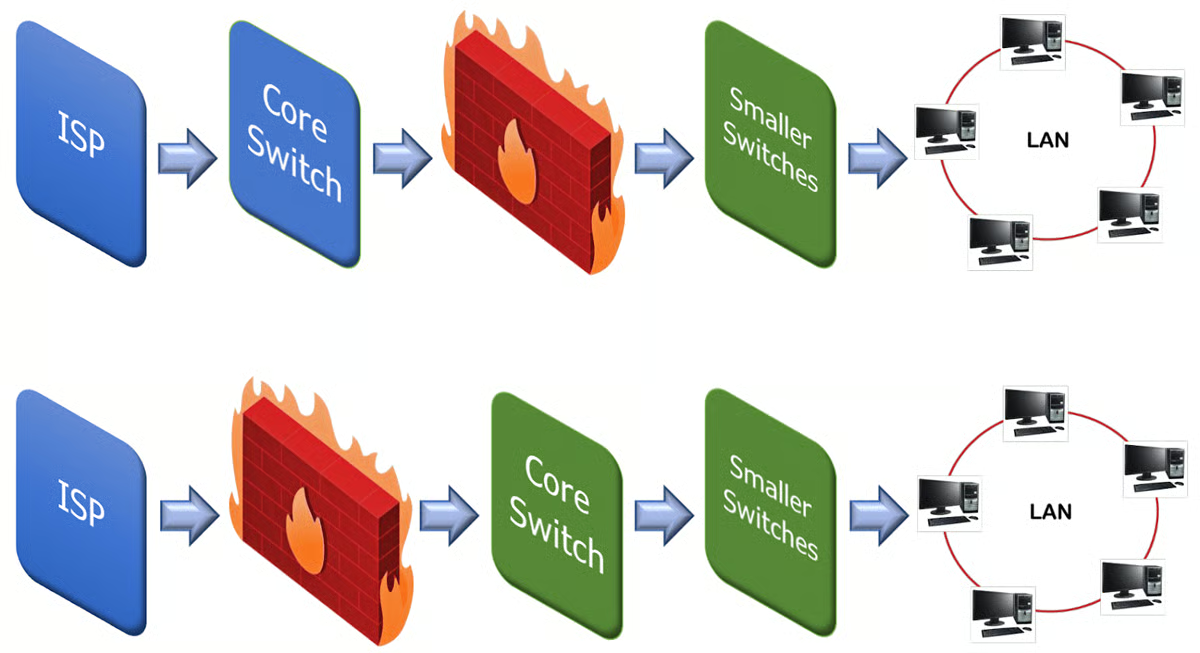
Geroutete Netzwerke
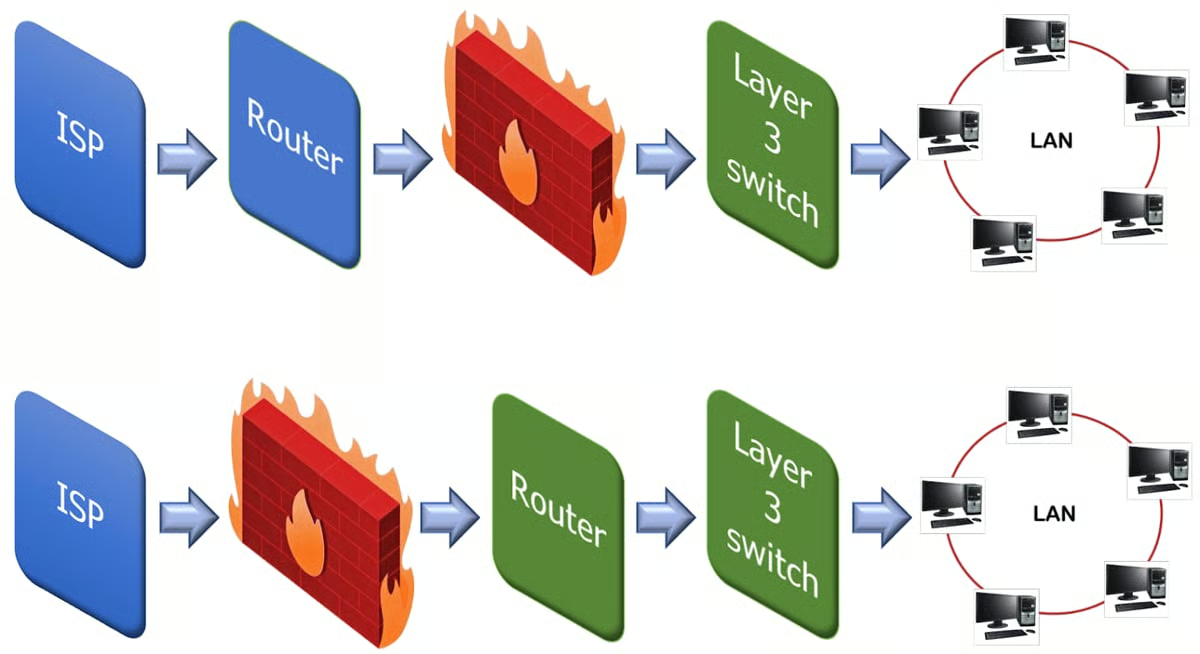
Die Firewall befindet sich an den Netzwerkstandorten unmittelbar vor dem Eintritt des Datenverkehrs in den Router – an dem Punkt, der als Ingress-Punkt bezeichnet wird. Manchmal befindet sich die Firewall gemeinsam mit dem Router an einem Standort. Bei einem Multipath-Knoten ist es jedoch selten sinnvoll, die Firewall hinter dem Router zu platzieren, da das Firewall-Gerät jedem der mehreren Egress-Pfade folgen muss. Die meisten Hardware-Firewalls verfügen über Router-Funktionen. In geswitchten Netzwerken ist eine Firewall häufig Bestandteil des Switches, um den Schutz der geswitchten Segmente zu ermöglichen. Die integrierten Firewall-Funktionen eines Routers können eine zusätzliche Sicherheitsprüfung durchführen, bevor der Datenverkehr an die Firewall weitergeleitet wird. Unternehmen können einen Router mit Firewall-Funktionen (einen Router mit Firewall-Funktionalität) einsetzen oder ein mit dem Netzwerk verbundenes Firewall-Gerät bereitstellen (also ein Firewall-Gerät).
Parallele Platzierung
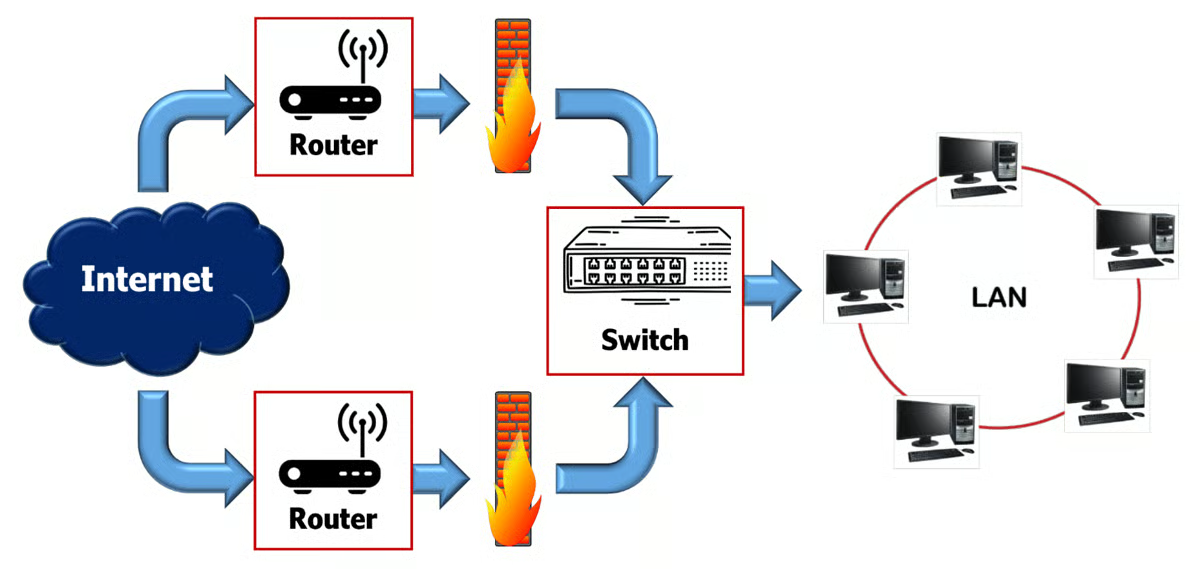
Die parallele Platzierung von Firewalls kann in großen Netzwerken zu deutlichen Leistungssteigerungen beitragen. Wenn Unternehmen ihre Website im eigenen Netzwerk hosten, ermöglicht eine Firewall den ein- und ausgehenden Datenverkehr zu den Website-Servern, während sie nicht autorisierten ein- oder ausgehenden Datenverkehr über die internen Computer auf Grundlage von Sicherheitsregeln blockiert. Systeme mit parallel geschalteten Firewalls können aus einem Load Balancer und einem Firewall-Array bestehen, in dem jede Firewall identisch ist. Wenn ein Datenpaket eintrifft, wird es an eine der Firewalls im Array gesendet, und der Load Balancer hält die Paketwarteschlangen kurz.
Weiterlesen: 7 verschiedene Firewall-Typen und Bereitstellungsoptionen erklärt
Wie wichtig die Wahl des Firewall-Standorts ist
Die richtige Platzierung und ordnungsgemäße Konfiguration der Firewall stehen in direktem Zusammenhang mit ihrer Leistung, Ressourcennutzung und Bedrohungsabwehr.
Leistungssteigerung
Um die vollständige Cybersicherheit eines Systems zu gewährleisten, ist es wichtig, die Leistung der Firewall für den ein- und ausgehenden Datenverkehr zu maximieren. Die Leistung einer Firewall hängt von ihrer Platzierung ab. Durch die Anpassung von Einstellungen und die Eindämmung der Auswirkungen von DoS-Angriffen können Firewalls die Betriebskontinuität gewährleisten und selbst während eines größeren Cyberangriffs für Sicherheit sorgen. Unternehmen können eine DMZ oder eine entsprechend konfigurierte Zone innerhalb des Unternehmensnetzwerks einrichten. Die DMZ kann öffentlich zugängliche Dienste wie Mail-, FTP- und VoIP-Server sowie die Unternehmenswebsite enthalten. Die richtige Konfiguration der Firewall bietet vollständigen Schutz, indem sie Trends und Muster im Datenverkehr überwacht.
Effiziente Ressourcennutzung
Auf Netzwerkebene untersuchen Firewalls an den Gateways die Header jedes Netzwerkpakets, um festzustellen, woher das Paket kommt und wohin es geleitet wird. Sie bieten eine hervorragende Leistung und verbrauchen nur wenige Ressourcen. Auf Anwendungsebene analysieren komplexere Firewalls den gesamten Inhalt der Pakete einschließlich des Headers, filtern Pakete effektiv und kontrollieren den Zugriff auf Ressourcen, indem sie die Protokolle analysieren. Stateful-Inspection-Firewalls analysieren den Datenverkehr auf mehreren Ebenen des Netzwerks und können ein breiteres Spektrum an Bedrohungen abwehren, benötigen jedoch ebenfalls viele Ressourcen. Die Firewall sollte an den richtigen Stellen platziert werden. Andernfalls können Ressourcen verschwendet oder Systeme durch DoS-Angriffe überlastet werden.
Abwehr von DoS-Angriffen
Generell ist eine Firewall nicht dafür ausgelegt, die enorme Anzahl von Verbindungen pro Sekunde (CPS) zu skalieren, und sie verarbeitet jeden einzelnen Datenfluss entsprechend Zone, IP-Adresse, Protokoll und Anwendung. Daher spielt die Platzierung der Firewall eine entscheidende Rolle, um eine Überlastung der Zähler durch DoS-Angriffe zu vermeiden. Für einen optimalen Schutz vor DoS-Angriffen sollten Firewalls so nah wie möglich an den Ressourcen platziert werden. Dadurch wird die Anzahl der Sitzungen reduziert, die die Firewall verarbeiten muss. Platzieren Sie Firewalls nicht vor dedizierten Geräten, sondern lassen Sie diese volumenstarken Geräte in der ersten Verteidigungslinie den Datenverkehr von DoS-Angriffen abmildern.
Fazit: Wo platziert man eine Firewall im Netzwerk?
Firewalls sind ein notwendiger Bestandteil der Netzwerksicherheit und helfen dabei, schädliche Zugriffe auf Daten und Ressourcen zu verhindern. Die Platzierung einer Firewall an der richtigen Stelle im Netzwerk gewährleistet eine sichere und effiziente Nutzung der Systemressourcen.
Viele Anbieter von Cybersicherheitslösungen bieten verschiedene Firewall-Typen mit modernster Technologie und umfangreichen Funktionen an. Diese Firewalls ermöglichen dank einfacher Platzierung und Einrichtung ein höheres Schutzniveau. Unterschiedliche Firewall-Typen werden für unterschiedliche Zwecke eingesetzt. Daher ist es wichtig, die Firewall entsprechend den Anforderungen Ihres Systems zu platzieren, damit sie äußerst effizient arbeiten kann. Ein System mit ordnungsgemäßer Firewall-Konfiguration und -Platzierung bietet eine bessere Kontrolle über den Netzwerkverkehr und schützt Unternehmensdaten umfassend vor den fortschrittlichen Sicherheitsbedrohungen von heute.
Erfahren Sie mehr über Firewalls in diesem Leitfaden.