


Le Règlement général sur la protection des données (RGPD) a imposé d’importantes restrictions en matière de gestion et de sécurité des données lorsque l’Union européenne l’a adopté en 2018. Mais il a également eu un impact majeur sur les infrastructures et la gestion du stockage des données d’entreprise. Les 99 articles du règlement couvrent les droits et les attentes en matière de données, et définissent la responsabilité ainsi que les sanctions applicables en cas de violation. Bien que le RGPD soit en vigueur depuis cinq ans, les organisations peinent encore à s’y conformer. Ce guide s’intéresse à son impact sur le monde de l’entreprise, et plus particulièrement sur les équipes chargées du stockage d’entreprise.
- Le RGPD concerne-t-il les entreprises non européennes ?
- Redéfinir la gestion et la protection des données
- 7 conseils d’experts pour la conformité au RGPD à l’intention des administrateurs du stockage
- Concilier coûts et conformité
- Checklist de conformité au RGPD
- En résumé : le RGPD, un test décisif pour la protection des données
Le RGPD concerne-t-il les entreprises non européennes ?
Le RGPD s’applique à toutes les entreprises qui collectent les données d’utilisateurs européens, quel que soit leur pays d’implantation. Le fait d’être basée en dehors de l’UE n’exempte pas une entreprise des exigences du RGPD. De même, le RGPD s’applique aux entreprises qui vendent et expédient des produits à des clients européens, ou qui fournissent des services en ligne, des applications cloud ou d’autres produits basés sur Internet aux résidents de l’UE.
La mauvaise gestion des informations personnelles identifiables (PII) des utilisateurs de l’UE peut avoir de graves conséquences en vertu du RGPD. Les amendes pour non-conformité peuvent atteindre 4 % du chiffre d’affaires annuel mondial d’une entreprise. Le non-respect des normes du RGPD peut avoir un impact considérable sur les finances d’une entreprise, quelle que soit la part de son activité réalisée en Europe.
Redéfinir la gestion et la protection des données
La conformité au RGPD peut avoir un impact mesurable sur les processus de gestion des données, notamment sur l’endroit où sont stockées les données d’utilisateurs collectées. Les entreprises doivent être prêtes à classifier, protéger et suivre les informations personnelles identifiables des utilisateurs de l’UE tout au long de leur parcours dans leurs environnements de stockage.
Les exigences strictes du RGPD font également peser la responsabilité de la protection des données sur l’organisation, y compris sur ses responsables de traitement et ses sous-traitants. Autrement dit, le RGPD veille aux intérêts de l’utilisateur ou de la personne concernée, et non à ceux de l’entreprise. Il exige aussi des entreprises qu’elles protègent les personnes concernées, c’est-à-dire les individus dont les informations sont collectées.
Découvrez les sept éléments essentiels des réglementations relatives à la conformité du stockage ensuite.
Les points clés du RGPD
Voici quelques exemples particulièrement marquants de la manière dont le RGPD protège les droits des personnes concernées :
- Article 15. Les personnes concernées peuvent demander une copie des données les concernant qu’une organisation a collectées et conservées.
- Article 17. Le « droit à l’effacement », ou « droit à l’oubli », exige des organisations qu’elles suppriment les données d’une personne concernée de leurs systèmes si celle-ci en fait la demande.
- Article 16. Le « droit de rectification » impose que les données inexactes concernant la personne soient modifiées sur demande.
Le RGPD impose également des restrictions au responsable du traitement, c’est-à-dire à la personne ou à l’organisme qui gère les données et met en œuvre la protection organisationnelle des données. Voici deux des exemples les plus importants :
- Article 24. Le responsable du traitement doit être en mesure de démontrer que le traitement des données par l’organisation est conforme au règlement.
- Article 26. En cas de responsables conjoints du traitement, ceux-ci doivent déterminer une répartition appropriée des responsabilités ; les personnes concernées peuvent engager des actions contre chacun d’eux.
Comment envisager le RGPD pour les équipes de stockage
Les équipes de stockage confrontées à un ensemble de réglementations aussi vaste doivent commencer par les fondamentaux. Votre entreprise aura besoin d’un responsable du traitement. Ce rôle peut ne pas être confié à un membre de l’équipe de stockage et, de fait, ce n’est souvent pas le cas. Un responsable de la conformité ou un poste similaire dirigera probablement les efforts de mise en conformité, mais veillez à ce que l’équipe de stockage soit représentée et communique efficacement avec le responsable du traitement.
Il est également judicieux de recruter une personne passionnée par la protection des données et l’expérience client. Il ne s’agit pas nécessairement du responsable principal, mais cette personne doit être impliquée dans l’approche de votre organisation en matière de confidentialité et de protection des données. Sans attention portée aux droits des personnes concernées ni véritable engagement en faveur de la protection des données, ce n’est qu’une question de temps avant que votre entreprise ne se démène pour rester conforme ou éviter des amendes.
7 conseils d’experts pour la conformité au RGPD à l’intention des administrateurs du stockage
Pour les équipes de stockage en particulier, la meilleure approche de la conformité consiste à montrer l’exemple : si les équipes axées sur les données se soucient de protéger les informations personnelles, elles prendront naturellement une longueur d’avance en matière de RGPD. Voici quelques autres principes que les équipes de stockage doivent prendre en compte et mettre en œuvre.
1. Choisir soigneusement les emplacements de stockage
Veillez à ce que les équipes adoptent une approche stratégique et pragmatique du stockage des informations personnelles. Par exemple, selon le spécialiste de la sauvegarde Cloudberry, transférer les données anciennes sur bande peut être économique, mais cela peut aussi compliquer la recherche, la récupération et la suppression des données d’utilisateurs. Les organisations soumises au RGPD devraient plutôt envisager de déplacer les données archivées vers le cloud à l’aide de services comme Amazon Glacier ou Microsoft Azure Archive Storage.
2. Tenir les équipes de stockage informées
Les équipes de stockage ne doivent pas adopter une attitude passive à l’égard de la protection des données. Elles doivent au contraire prendre les devants aux côtés des dirigeants et des responsables des données. Mais elles doivent recevoir des directives claires pour savoir comment procéder.
Senjuti Basu Roy, directrice du Big Data Analytics Lab au New Jersey Institute of Technology, a souligné l’importance d’informer les employés : ils ne devraient jamais avoir à deviner ce que leur entreprise attend d’eux. Cela vaut tout particulièrement pour les initiatives telles que la protection et la confidentialité des données. Une formation clairement définie et un développement régulier des compétences du personnel donneront aux équipes de stockage une feuille de route précise pour protéger les informations des clients.
3. Établir des politiques strictes de conservation des données
Sauf si elles sont requises par un secteur ou une réglementation spécifique, comme dans les domaines de la santé et des services financiers, les données inutiles doivent être supprimées. Collaborez avec les responsables du traitement et les sous-traitants concernés au sein de votre organisation pour suivre le cycle de vie des données, et ne les conservez pas plus longtemps que nécessaire « au cas où ».
4. Automatiser les environnements de stockage distribués
Les environnements cloud hybrides sont une aubaine pour les entreprises qui cherchent à étendre leurs capacités informatiques à moindre coût, mais ils peuvent aussi compliquer les activités de mise en conformité réglementaire. Même les professionnels de l’informatique les plus rigoureux ne peuvent pas être censés suivre le nombre considérable de systèmes et de services où résident les données des utilisateurs. Ils restent pourtant responsables de l’identification des compromissions potentielles, même si les données sont stockées dans un autre emplacement.
Les environnements de stockage distribués sont tout simplement trop complexes pour que les équipes de stockage d’entreprise gèrent manuellement la conformité. Des systèmes automatisés conçus de manière appropriée les aident à identifier plus efficacement les violations potentielles.
5. S’assurer d’avoir une visibilité avant une violation
Les exigences du RGPD en matière de notification des violations sont strictes. Les responsables de la conformité, les équipes de sécurité des données et les professionnels du stockage devront savoir quels types de PII sont conservés dans les systèmes de stockage de leur organisation.
Assurez-vous que votre équipe de stockage sait où sont stockées les données et à qui elles appartiennent. En cas de violation potentielle, vous devrez peut-être tout de même en informer les utilisateurs, même s’il n’est pas certain que leurs données aient été compromises. Ces notifications exigent que vous sachiez quelles données sont stockées où et à qui elles appartiennent.
6. Battre la course contre la montre
Les organisations incapables d’effectuer rapidement des recherches dans leurs différents référentiels de données après une violation présumée s’exposent à de graves problèmes. Une fois encore, il est essentiel de connaître l’emplacement des données. Le RGPD exige que les utilisateurs soient informés d’une violation dans un délai de 72 heures.
Les organisations doivent être prêtes à effectuer des recherches dans leurs systèmes de stockage de données, notamment les applications cloud, les serveurs et les ordinateurs personnels, afin de déterminer quelles données ont été compromises. Des métadonnées claires et des méthodes de stockage organisées aideront votre équipe de stockage à retrouver les données dans un délai raisonnable, mais cela nécessite une préparation approfondie en amont.
En savoir plus sur les bonnes pratiques de gouvernance des données pour que les données de votre entreprise restent exactes et disponibles.
7. Investir maintenant ou payer plus tard
Il n’y a pas moyen d’y échapper. Les coûts augmenteront à mesure que les organisations investiront dans de nouvelles technologies de stockage et de gestion des données permettant de se conformer au RGPD. Ne soyez pas tenté de faire des économies maintenant dans le but de tirer le meilleur parti de vos budgets informatiques.
Historiquement, certaines organisations ont estimé qu’il était moins coûteux de payer les amendes en cas de sanction que de se mettre pleinement en conformité avec la réglementation, a déclaré Zachary Bosin, vice-président du marketing produit et de la croissance chez le fournisseur de visioconférence dans le cloud BlueJeans. Mais les amendes du RGPD sont trop élevées pour que les entreprises puissent les ignorer.
Concilier coûts et conformité
Oui, il existe des moyens économiques de protéger les utilisateurs tout en conservant une infrastructure de stockage robuste. Votre équipe de stockage — et l’ensemble de votre organisation — doit simplement être disposée à faire les recherches nécessaires et à fournir des efforts supplémentaires pour créer un système avantageux à la fois pour votre entreprise et pour vos utilisateurs.
Mais si vous devez choisir, choisissez l’utilisateur. Même si cela peut vous coûter de l’argent à court terme, vous en économiserez à long terme. C’est aussi tout l’objectif de la législation sur le RGPD.
Le RGPD vise à servir les individus : il est conçu pour protéger leurs données. De nombreuses entreprises ont essayé d’en faire le minimum et ont échoué, y compris de très grandes entreprises. Pour être direct, le RGPD ne consiste pas seulement à satisfaire certaines exigences : celles-ci ne sont que la feuille de route qui aide les équipes à protéger les données de leurs clients.
Les réglementations relatives à la protection des données peuvent aider les entreprises à donner la priorité à une approche centrée sur le client et sur les personnes. Toutefois, si votre approche se concentre sur l’argent ou vise à contourner les règles, vous ne tarderez probablement pas à ne plus respecter le règlement et à vous exposer à de lourdes amendes. Plusieurs grandes entreprises technologiques ont déjà été prises en infraction et condamnées à des amendes pour avoir enfreint les restrictions du RGPD, notamment Meta et Amazon.
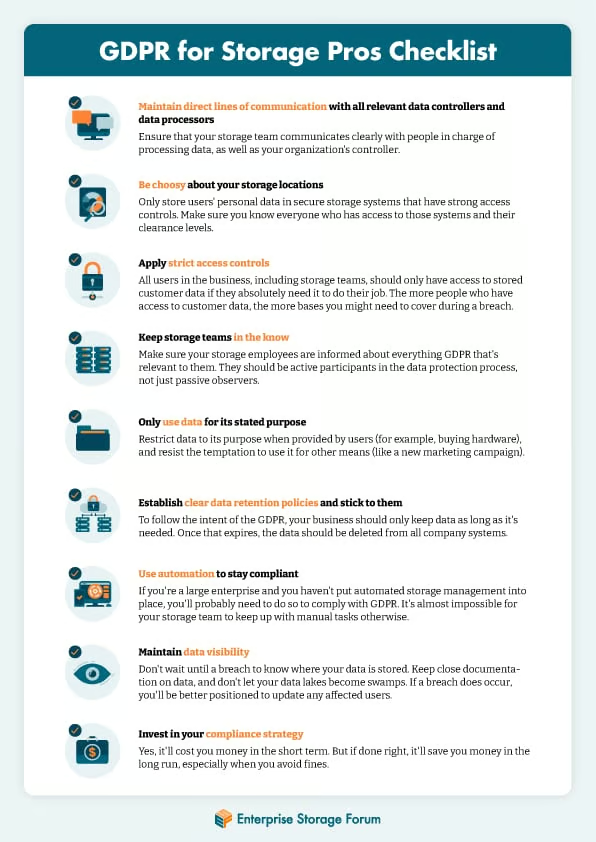
Checklist de conformité au RGPD
Cette checklist téléchargeable présente les mesures que votre équipe de stockage doit prendre pour parvenir à la conformité au RGPD.
En résumé : le RGPD, un test décisif pour la protection des données
Le RGPD a contraint de nombreuses entreprises à examiner attentivement leurs pratiques de gestion des données. Les entreprises ne pourront respecter les exigences réglementaires que pendant un temps limité si leur organisation dans son ensemble n’adopte pas une position ferme en faveur de la protection des données des utilisateurs. On peut considérer le RGPD comme un test décisif qui analyse la manière dont les entreprises perçoivent les données personnelles : choisissent-elles de les respecter et de n’en faire qu’un usage minimal, ou les considèrent-elles comme une ressource à exploiter aussi longtemps que possible ?
Si votre équipe de stockage collabore avec les dirigeants de votre entreprise pour élaborer une stratégie relative au RGPD, veillez à commencer par discuter de l’approche globale de votre entreprise en matière de protection et de confidentialité des données. Cela définira non seulement votre stratégie RGPD, mais aussi la manière dont vous gérez l’ensemble des autres questions de conformité réglementaire et les données des utilisateurs.
Consultez ensuite notre guide de la conformité du stockage d’entreprise.