


Die Datenschutz-Grundverordnung (DSGVO) führte erhebliche Einschränkungen für Datenmanagement und Datensicherheit ein, als die Europäische Union sie 2018 verabschiedete. Sie hatte jedoch auch große Auswirkungen auf die Infrastruktur und das Management der Unternehmensdatenspeicherung. Die 99 Artikel der Verordnung behandeln Datenrechte und Erwartungen und legen Haftung sowie Strafen für Verstöße fest. Obwohl die DSGVO seit fünf Jahren in Kraft ist, haben Unternehmen weiterhin Schwierigkeiten, sie einzuhalten – dieser Leitfaden konzentriert sich auf ihre Auswirkungen auf die Geschäftswelt und insbesondere auf Enterprise-Storage-Teams.
Betrifft die DSGVO außereuropäische Unternehmen?
Die DSGVO betrifft alle Unternehmen, die Daten europäischer Nutzer erfassen – unabhängig davon, in welchem Land sie ansässig sind. Ein Sitz außerhalb der EU befreit Unternehmen nicht von den Anforderungen der DSGVO. Ebenso gilt die DSGVO für Unternehmen, die Produkte an europäische Kunden verkaufen und versenden oder EU-Bürgern Online-Dienste, Cloud-Anwendungen oder andere internetbasierte Produkte anbieten.
Ein unsachgemäßer Umgang mit personenbezogenen identifizierbaren Informationen (PII) von Nutzern in der EU kann nach der DSGVO schwerwiegende Folgen haben. Bußgelder für Verstöße gegen die Compliance können bis zu vier Prozent des weltweiten Jahresumsatzes eines Unternehmens betragen. Die Nichteinhaltung der DSGVO-Standards kann die Finanzen eines Unternehmens erheblich beeinträchtigen – unabhängig davon, welcher Anteil des Geschäfts in Europa erzielt wird.
Datenmanagement und Datenschutz neu definieren
Die DSGVO-Compliance kann messbare Auswirkungen auf die Datenmanagement-prozesse eines Unternehmens haben, unter anderem darauf, wo es die erfassten Nutzerdaten speichert. Unternehmen sollten darauf vorbereitet sein, die personenbezogenen identifizierbaren Informationen von EU-Nutzern zu klassifizieren, zu schützen und nachzuverfolgen, während sie sich durch ihre Storage-Umgebungen bewegen.
Die strengen Vorgaben der DSGVO übertragen die Verantwortung für den Datenschutz ebenfalls auf das Unternehmen, einschließlich seiner Verantwortlichen und Auftragsverarbeiter. Mit anderen Worten: Die DSGVO schützt die Interessen des Nutzers beziehungsweise der betroffenen Person, nicht die des Unternehmens. Sie erwartet außerdem, dass Unternehmen die betroffenen Personen – also Personen, deren Informationen erfasst werden – schützen.
Lesen Sie über die sieben wesentlichen Elemente von Storage-Compliance-Vorschriften als Nächstes.
Die wichtigsten Punkte der DSGVO
Im Folgenden finden Sie einige besonders wichtige Beispiele dafür, wie die DSGVO die Rechte betroffener Personen schützt:
- Artikel 15. Betroffene Personen können eine Kopie der sie betreffenden Daten anfordern, die ein Unternehmen erfasst und aufbewahrt hat.
- Artikel 17. Das „Recht auf Löschung“ oder „Recht auf Vergessenwerden“ verpflichtet Unternehmen dazu, die Daten einer betroffenen Person auf Anfrage aus ihren Systemen zu entfernen.
- Artikel 16. Das „Recht auf Berichtigung“ schreibt vor, dass unrichtige Daten über die betroffene Person auf Anfrage geändert werden.
Die DSGVO legt auch dem Verantwortlichen – der Person oder Stelle, die die Daten verwaltet und den organisatorischen Datenschutz umsetzt – Beschränkungen auf. Im Folgenden zwei besonders wichtige Beispiele:
- Artikel 24. Der Verantwortliche muss nachweisen können, dass die Verarbeitung von Daten durch das Unternehmen der Verordnung entspricht.
- Artikel 26. Bei gemeinsam Verantwortlichen müssen diese eine angemessene Aufteilung der Zuständigkeiten festlegen; beide können von betroffenen Personen rechtlich belangt werden.
Was DSGVO für Storage-Teams bedeutet
Storage-Teams, die sich einer derart umfangreichen Sammlung von Vorschriften gegenübersehen, sollten mit den Grundlagen beginnen. Ihr Unternehmen benötigt einen Verantwortlichen für die Datenverarbeitung – diese Rolle muss nicht von einem Mitglied des Storage-Teams übernommen werden und wird es in der Praxis häufig auch nicht. Wahrscheinlich wird ein Chief Compliance Officer oder eine vergleichbare Position die regulatorischen Maßnahmen leiten. Stellen Sie jedoch sicher, dass das Storage-Team vertreten ist und effektiv mit dem Verantwortlichen kommuniziert.
Es ist außerdem sinnvoll, jemanden einzustellen, der sich leidenschaftlich für Datenschutz und Kundenerfahrung engagiert. Das muss nicht der oberste Verantwortliche sein, sollte aber eine Person sein, die an der Herangehensweise Ihres Unternehmens an Datenschutz und Datensicherheit beteiligt ist. Ohne einen Fokus auf die Rechte betroffener Personen oder echtes Engagement für den Datenschutz ist es nur eine Frage der Zeit, bis Ihr Unternehmen um Compliance kämpfen oder Bußgelder vermeiden muss.
7 Tipps von Experten zur DSGVO-Compliance für Storage-Administratoren
Für Storage-Teams besteht der beste Compliance-Ansatz insbesondere darin, mit gutem Beispiel voranzugehen: Wenn datenorientierte Teams den Schutz personenbezogener Informationen ernst nehmen, haben sie bei der DSGVO ganz automatisch einen wichtigen Vorsprung. Hier sind einige weitere Grundsätze, die Storage-Teams berücksichtigen und umsetzen sollten.
1. Speicherorte sorgfältig auswählen
Stellen Sie sicher, dass Teams strategisch und pragmatisch mit der Speicherung personenbezogener Informationen umgehen. Ältere Daten auf Band zu verlagern, kann beispielsweise kosteneffizient sein, so der Backup-Spezialist Cloudberry, aber dadurch kann es auch schwieriger werden, Nutzerdaten zu finden, wiederherzustellen und zu löschen. Unternehmen, die der DSGVO unterliegen, sollten stattdessen erwägen, Archivdaten mithilfe von Diensten wie Amazon Glacier oder Microsoft Azure Archive Storage in die Cloud zu verlagern.
2. Storage-Teams auf dem Laufenden halten
Storage-Teams sollten beim Datenschutz nicht passiv sein. Stattdessen sollten sie gemeinsam mit Führungskräften und Datenmanagern die Initiative ergreifen. Dafür müssen sie jedoch klare Anweisungen erhalten.
Senjuti Basu Roy, Director des Big Data Analytics Lab am New Jersey Institute of Technology, betonte, wie wichtig es ist, Mitarbeiter zu informieren: Sie sollten niemals raten müssen, was ihr Unternehmen von ihnen erwartet. Das gilt besonders für Initiativen wie Datenschutz und Privatsphäre. Klar definierte Schulungen und regelmäßige Weiterbildungsmaßnahmen geben Storage-Teams einen eindeutigen Leitfaden für den Schutz von Kundeninformationen.
3. Strenge Richtlinien zur Datenaufbewahrung festlegen
Sofern Daten nicht aufgrund einer bestimmten Branche oder Vorschrift erforderlich sind, etwa im Gesundheitswesen oder im Finanzdienstleistungssektor, sollten nicht benötigte Daten gelöscht werden. Arbeiten Sie mit den zuständigen Verantwortlichen und Auftragsverarbeitern in Ihrem Unternehmen zusammen, um Datenlebenszyklen nachzuverfolgen, und bewahren Sie Daten nicht „für alle Fälle“ länger auf als nötig.
4. Verteilte Storage-Umgebungen automatisieren
Hybrid-Cloud-Umgebungen sind ein Segen für Unternehmen, die ihre IT-Kapazitäten kostengünstig erweitern möchten. Sie können jedoch auch Compliance-Aktivitäten erschweren. Selbst von den sorgfältigsten IT-Experten kann man nicht erwarten, dass sie die schiere Anzahl an Systemen und Diensten im Blick behalten, in denen sich Nutzerdaten befinden. Dennoch sind sie dafür verantwortlich, potenzielle Sicherheitsverletzungen zu erkennen – selbst wenn die Daten an einem anderen Ort gespeichert wurden.
Verteilte Storage-Umgebungen sind für Enterprise-Storage-Teams schlicht zu komplex, um die Compliance manuell zu verwalten. Richtig konzipierte automatisierte Systeme helfen ihnen, potenzielle Datenschutzverletzungen effizienter zu erkennen.
5. Vor einem Sicherheitsvorfall für Transparenz sorgen
Die Anforderungen der DSGVO an die Meldung von Datenschutzverletzungen sind streng. Compliance-Beauftragte, Datensicherheitsteams und Storage-Profis müssen wissen, welche Arten von PII in den Storage-Systemen ihres Unternehmens gespeichert sind.
Stellen Sie sicher, dass Ihr Storage-Team weiß, wo Daten gespeichert sind und wem sie gehören. Kommt es zu einem potenziellen Sicherheitsvorfall, müssen Sie Nutzer möglicherweise trotzdem benachrichtigen, selbst wenn nicht sicher ist, ob ihre Daten kompromittiert wurden. Für solche Benachrichtigungen müssen Sie wissen, wessen Daten wo gespeichert sind.
6. Gegen die Uhr arbeiten
Unternehmen, die nach einem vermuteten Sicherheitsvorfall nicht schnell in ihren verschiedenen Datenbeständen suchen können, müssen mit ernsthaften Problemen rechnen. Auch hier ist es entscheidend, den Speicherort der Daten zu kennen. Die DSGVO verlangt, dass Nutzer innerhalb von 72 Stunden über eine Datenschutzverletzung informiert werden.
Unternehmen müssen darauf vorbereitet sein, ihre Datenspeichersysteme – einschließlich cloudbasierter Anwendungen, Server und Personal Computer – zu durchsuchen, um festzustellen, welche Daten kompromittiert wurden. Klare Metadaten und organisierte Speichermethoden helfen Ihrem Storage-Team, Daten innerhalb eines angemessenen Zeitrahmens aufzuspüren. Dafür ist jedoch eine umfassende Vorbereitung im Vorfeld erforderlich.
Lesen Sie mehr über Best Practices für Data Governance, damit die Daten Ihres Unternehmens korrekt und verfügbar bleiben.
7. Jetzt investieren oder später zahlen
Es führt kein Weg daran vorbei: Die Kosten werden steigen, wenn Unternehmen in neue Storage- und Datenmanagementtechnologien investieren, die DSGVO-Compliance ermöglichen. Lassen Sie sich nicht dazu verleiten, jetzt Abstriche zu machen, um die IT-Budgets möglichst weit auszureizen.
In der Vergangenheit kamen einige Unternehmen zu dem Schluss, dass es günstiger sei, im Fall einer Entdeckung die Bußgelder zu zahlen, als die Vorschriften vollständig einzuhalten, sagte Zachary Bosin, VP of Product and Growth Marketing beim cloudbasierten Videokonferenzanbieter BlueJeans. Die Bußgelder der DSGVO sind jedoch zu hoch, als dass Unternehmen sie ignorieren könnten.
Kosten und Compliance in Einklang bringen
Ja, es gibt kosteneffiziente Möglichkeiten, Nutzer zu schützen und dennoch eine leistungsfähige Storage-Infrastruktur zu betreiben. Ihr Storage-Team – und Ihr gesamtes Unternehmen – muss lediglich bereit sein, zu recherchieren und zusätzlichen Aufwand zu betreiben, um ein System zu schaffen, das sowohl Ihrem Unternehmen als auch Ihren Nutzern zugutekommt.
Wenn Sie sich jedoch für eine Seite entscheiden müssen, entscheiden Sie sich für den Nutzer. Auch wenn Sie das kurzfristig Geld kosten mag, wird es Ihnen langfristig Geld sparen. Außerdem ist genau das der Sinn der DSGVO-Gesetzgebung.
Das Ziel der DSGVO ist es, Einzelpersonen zu dienen – sie soll deren Daten schützen. Viele Unternehmen haben versucht, nur das absolute Minimum zu tun, und sind gescheitert, darunter auch große Konzerne. Um es klar zu sagen: Bei der DSGVO geht es nicht nur darum, bestimmte Anforderungen zu erfüllen. Diese Anforderungen sind lediglich der Leitfaden, der Teams dabei hilft, die Daten ihrer Kunden zu schützen.
Datenschutzvorschriften können Unternehmen dabei helfen, einen kunden- und menschenorientierten Ansatz zu priorisieren. Wenn Ihr Ansatz jedoch auf Geld oder der Umgehung von Regeln beruht, werden Sie die Anforderungen wahrscheinlich irgendwann nicht erfüllen und riskieren hohe Bußgelder. Mehrere große Technologieunternehmen wurden bereits ertappt und wegen Verstößen gegen DSGVO-Beschränkungen mit Bußgeldern belegt, darunter Meta und Amazon.
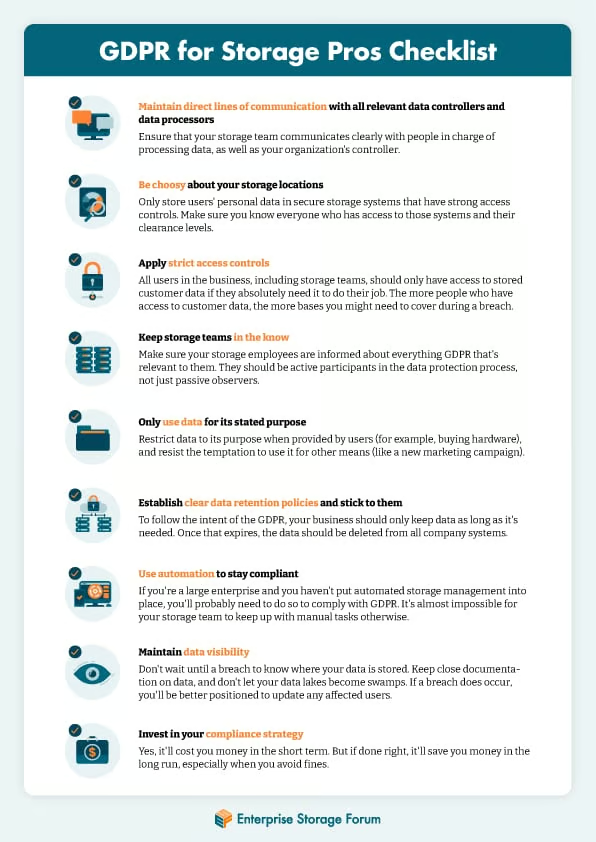
DSGVO-Compliance-Checkliste
Diese herunterladbare Checkliste zeigt Schritte auf, die Ihr Storage-Team auf dem Weg zur DSGVO-Compliance unternehmen sollte.
Fazit: Die DSGVO ist ein Lackmustest für den Datenschutz
Die DSGVO hat viele Unternehmen dazu gezwungen, ihre Datenmanagementpraktiken gründlich zu überprüfen. Unternehmen werden regulatorische Anforderungen nur so lange erfüllen können, wie die gesamte Organisation eine klare Haltung zum Schutz von Nutzerdaten einnimmt. Man kann die DSGVO auch als Lackmustest betrachten, der untersucht, wie Unternehmen personenbezogene Daten bewerten: Entscheiden sie sich dafür, diese zu respektieren und nur im unbedingt erforderlichen Umfang zu nutzen, oder betrachten sie sie als etwas, das möglichst lange ausgebeutet werden kann?
Wenn Ihr Storage-Team gemeinsam mit den Führungskräften Ihres Unternehmens eine DSGVO-Strategie entwickelt, sollten Sie zunächst über den unternehmensweiten Ansatz Ihres Geschäfts zum Datenschutz und zur Privatsphäre sprechen. Dieser bestimmt nicht nur Ihre DSGVO-Strategie, sondern auch den Umgang mit allen anderen Compliance-Anforderungen und den Daten der Nutzer insgesamt.
Lesen Sie als Nächstes unseren Leitfaden zur Compliance im Enterprise Storage.